Issue with your own CSR
Walk through the guided wizard with a CSR you generated.
As pki-admin
Open /certificates
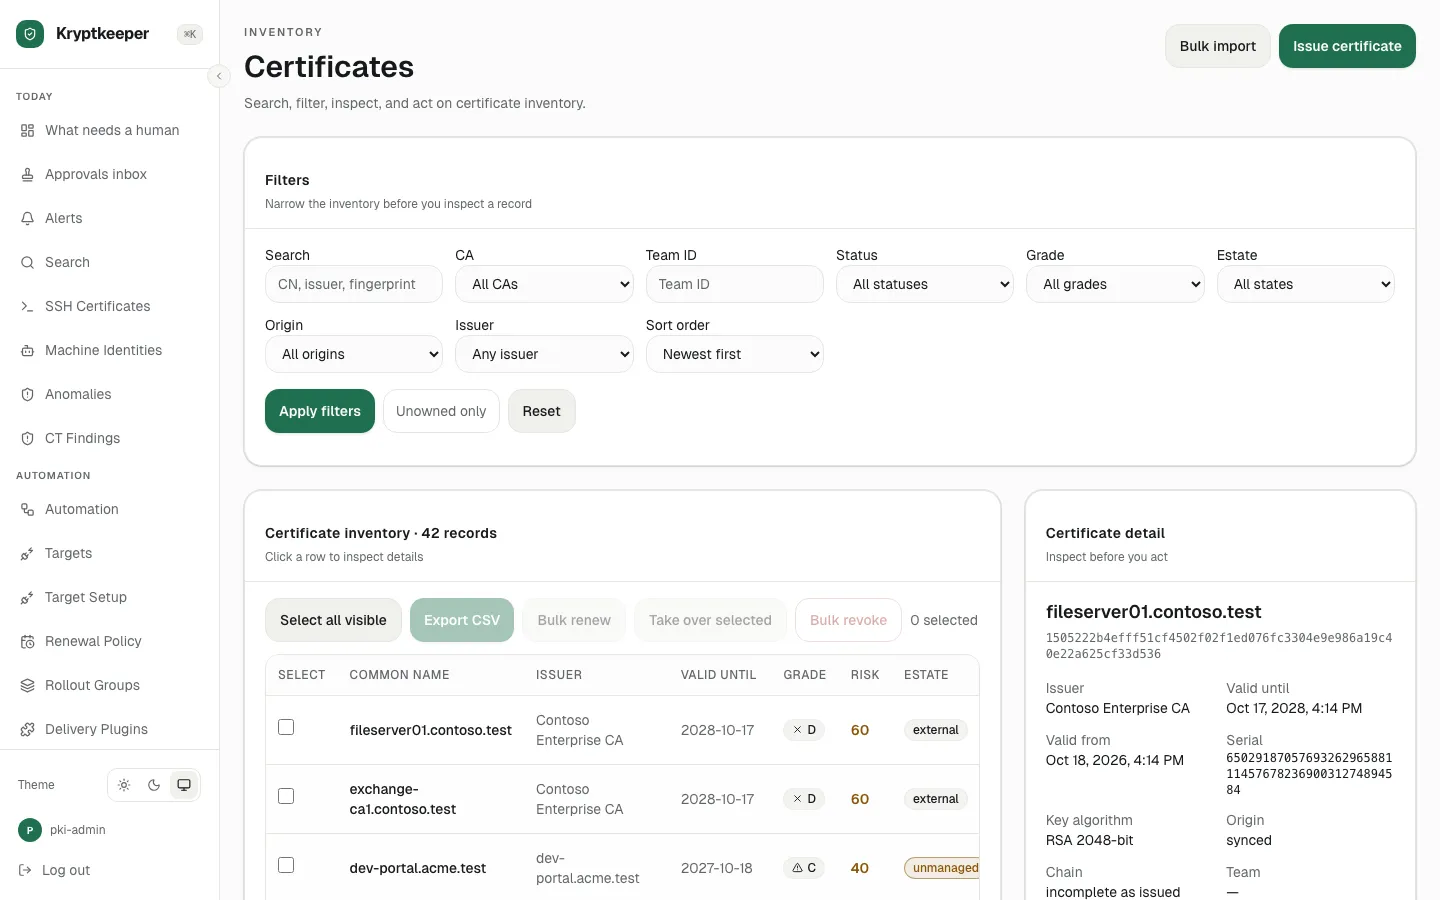
Click Issue certificate
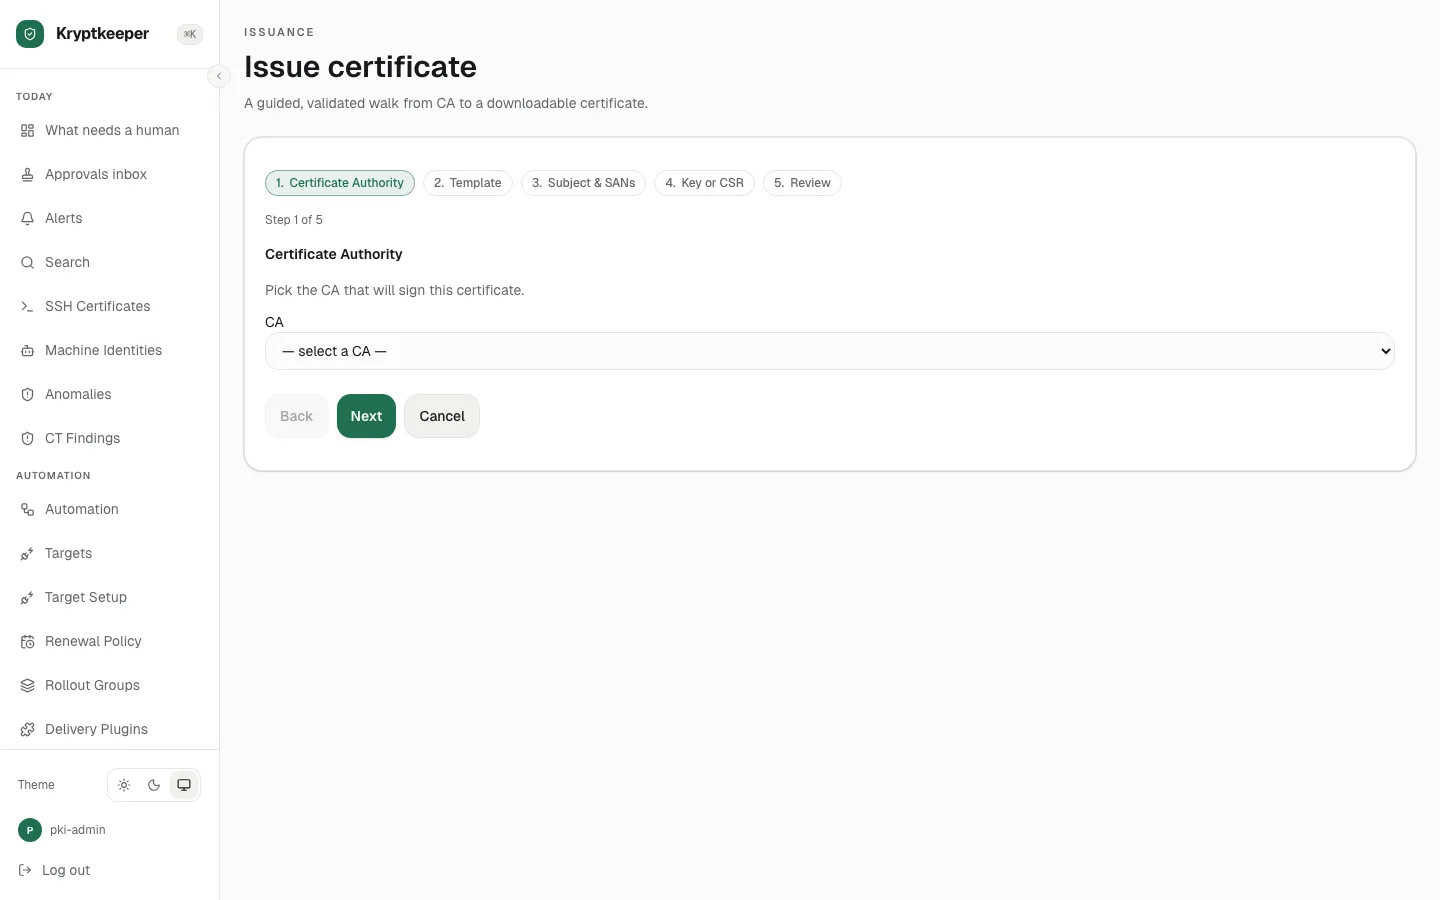
Select "Acme Issuing CA" in Certificate authority
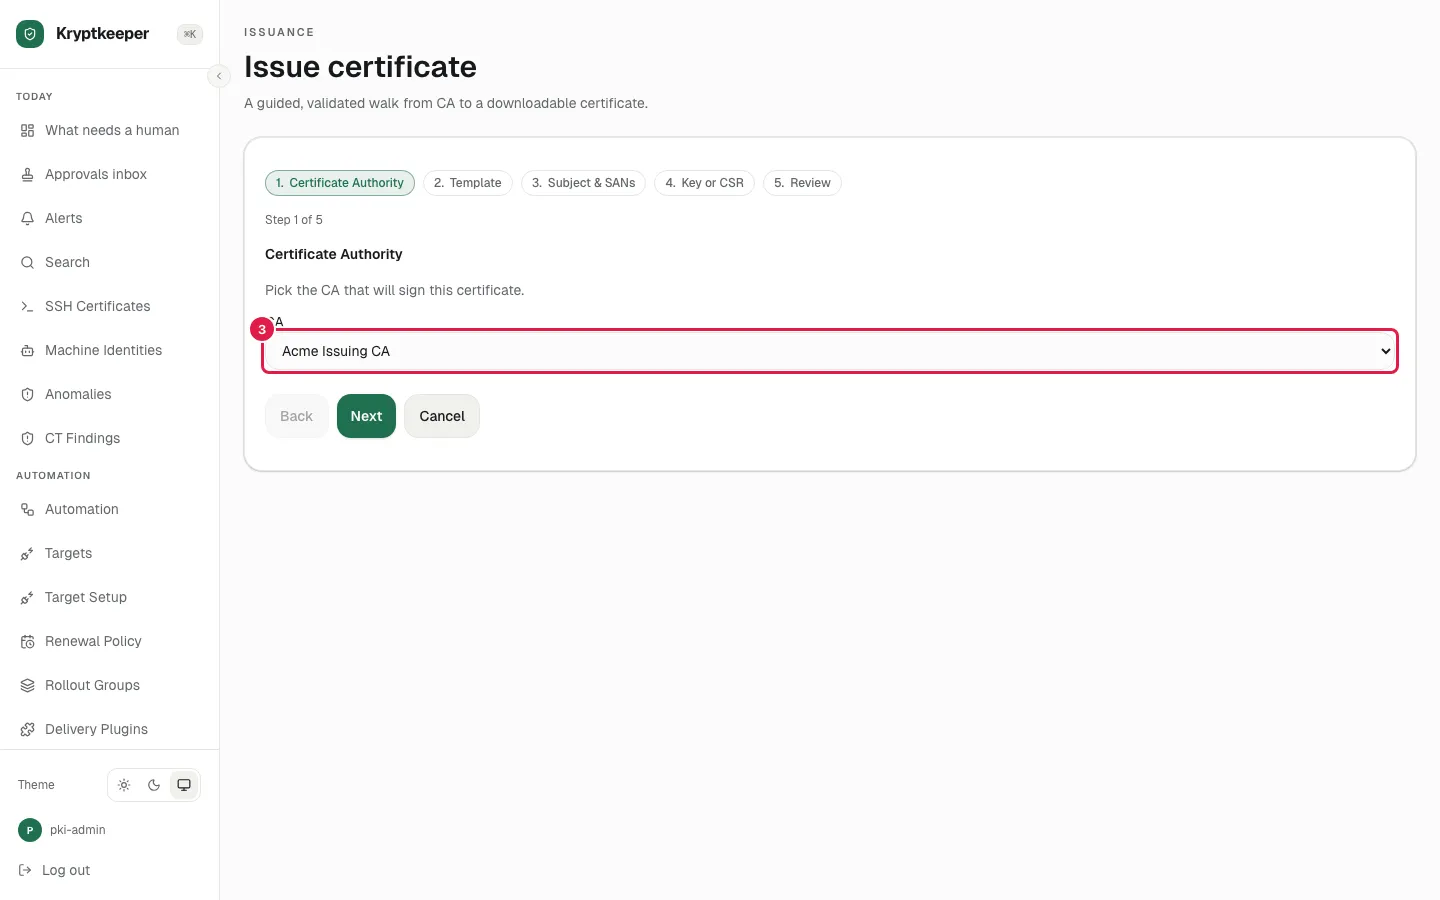
Click Next
Select "Web Server (90 day)" in Issuance template
Click Next
Fill Subject common name with "web.acme.test"
Fill Subject alternative names with "web.acme.test"
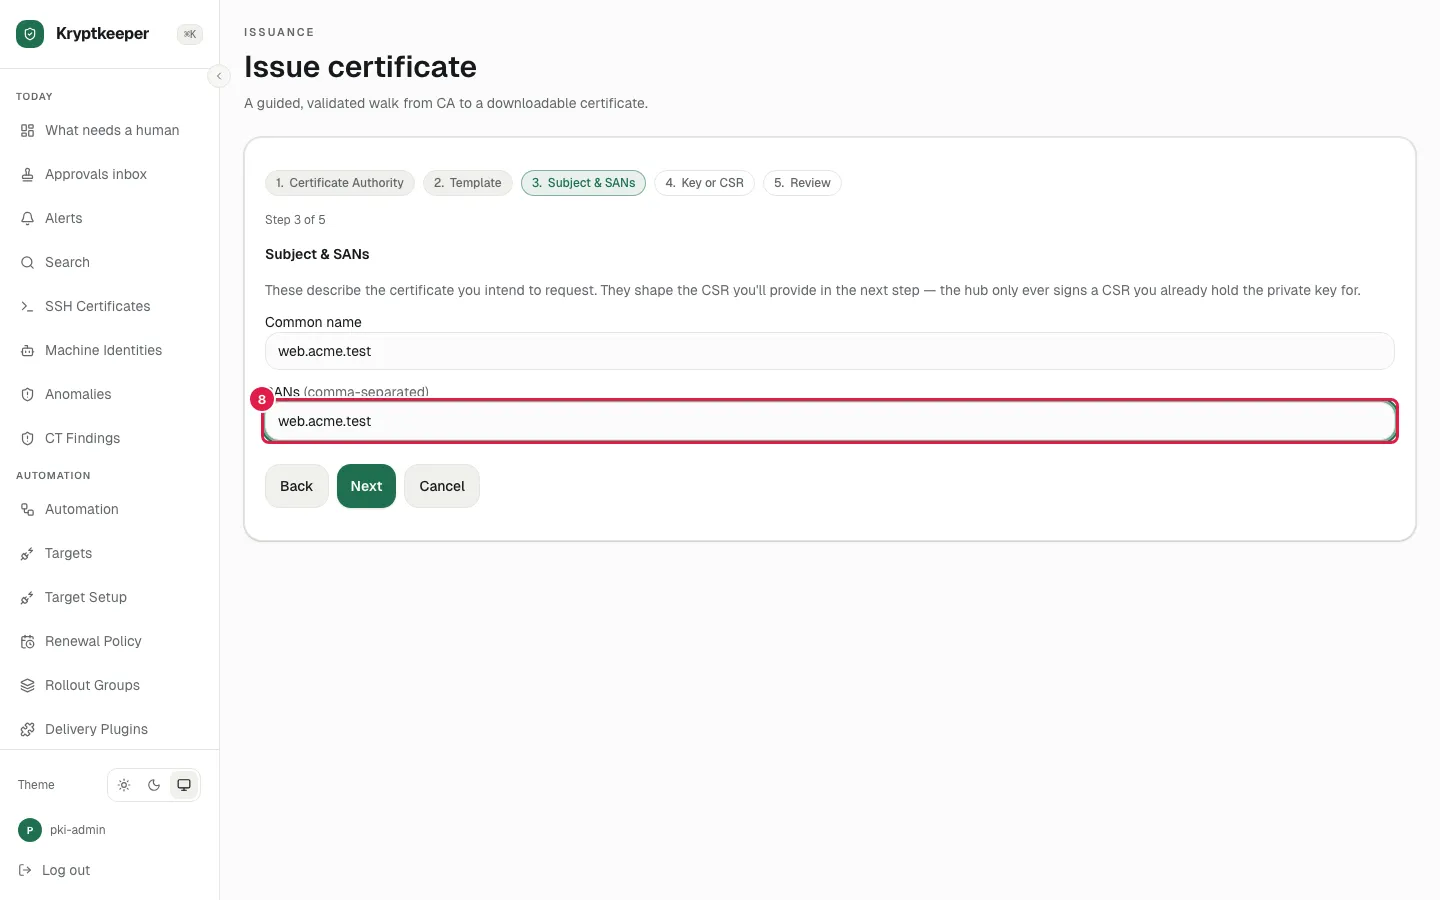
Click Next
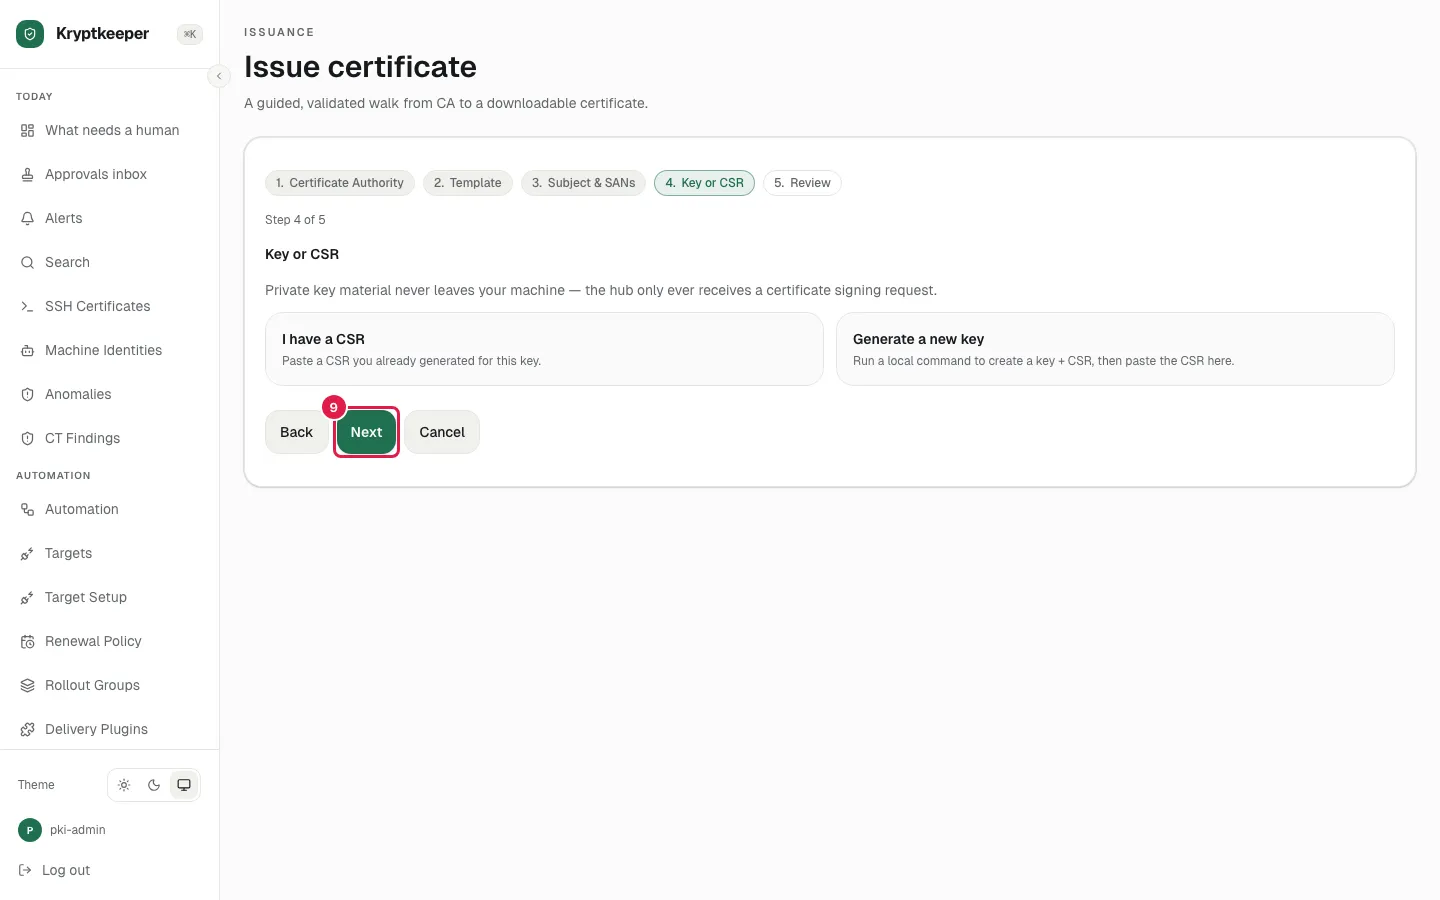
Click I already have a CSR
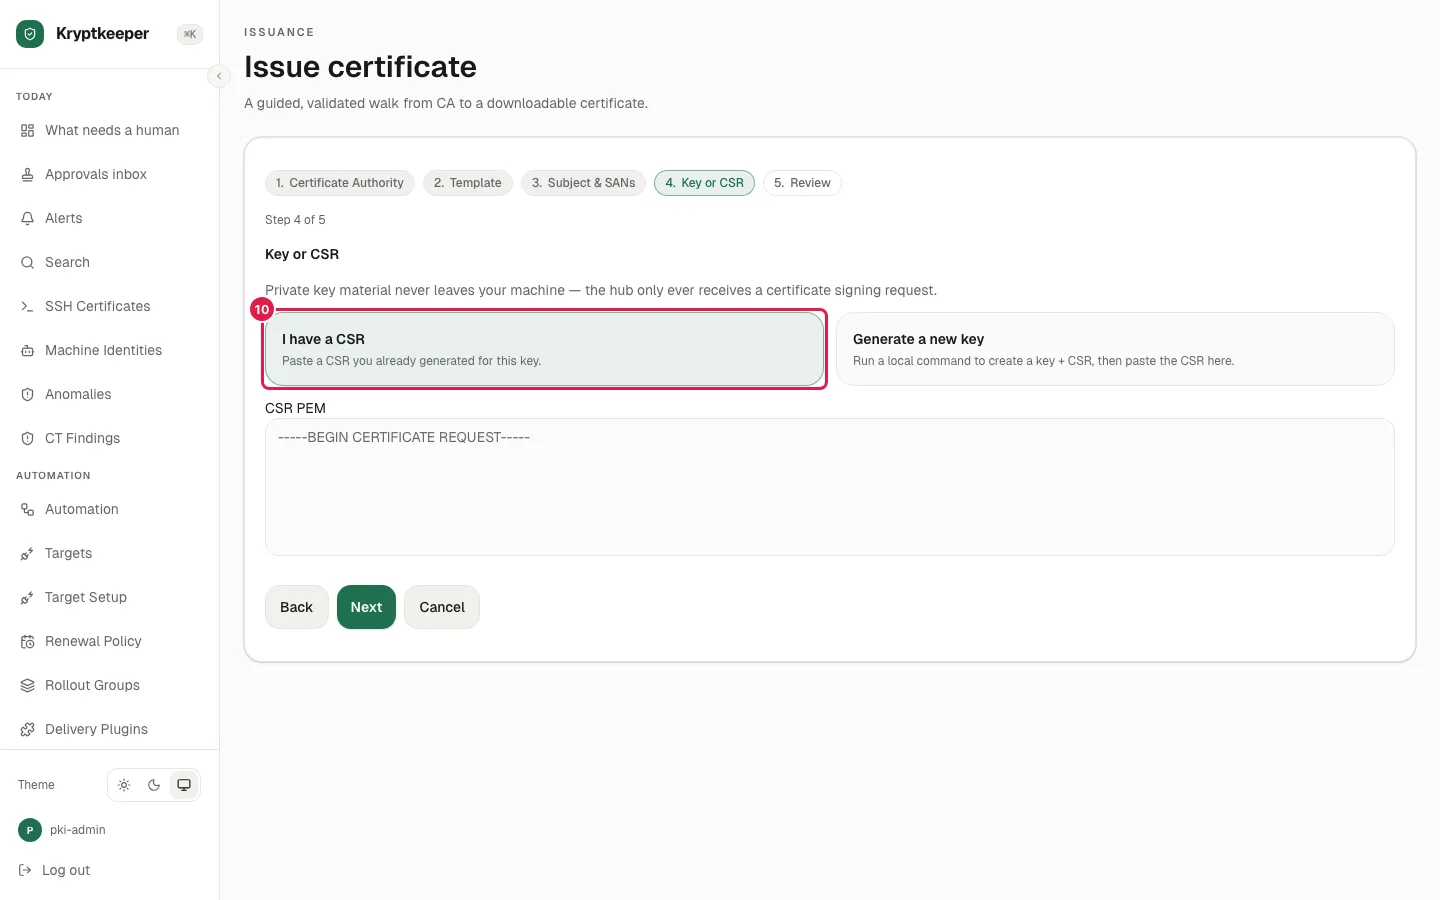
Fill CSR PEM with "-----BEGIN CERTIFICATE REQUEST----- MIH+MIGlAgEAMBgxFjAUBgNVBAMMDXdlYi5hY21lLnRlc3QwWTATBgcqhkjOPQIB BggqhkjOPQMBBwNCAAR++oyOzf/lBeh9TJqw9vehYAgV+D3zdzhNYYp9lpczDwna EsgjF4bk26djsez7aBbXToaLTpDe9rc1pD6KnqeboCswKQYJKoZIhvcNAQkOMRww GjAYBgNVHREEETAPgg13ZWIuYWNtZS50ZXN0MAoGCCqGSM49BAMCA0gAMEUCICeE C3DoHW0YxlOQBZrHMAWUxJiir/y5ijCEEMF6mbBqAiEApWykpJaSUj67Dr+hG3+S lqfF69rxnrUL4IGY13HaWa0= -----END CERTIFICATE REQUEST-----"
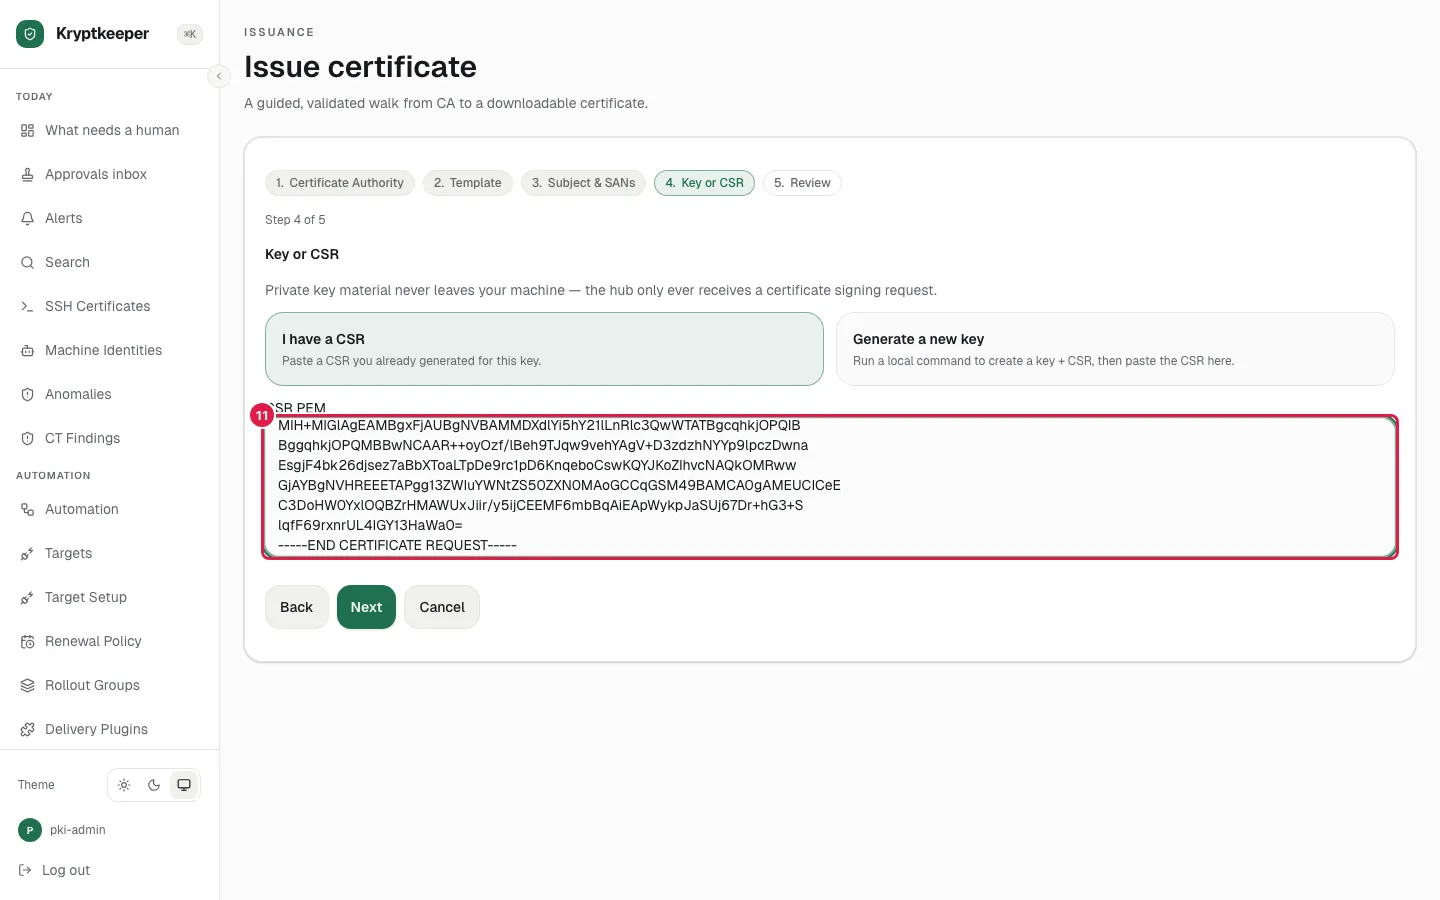
Click Next
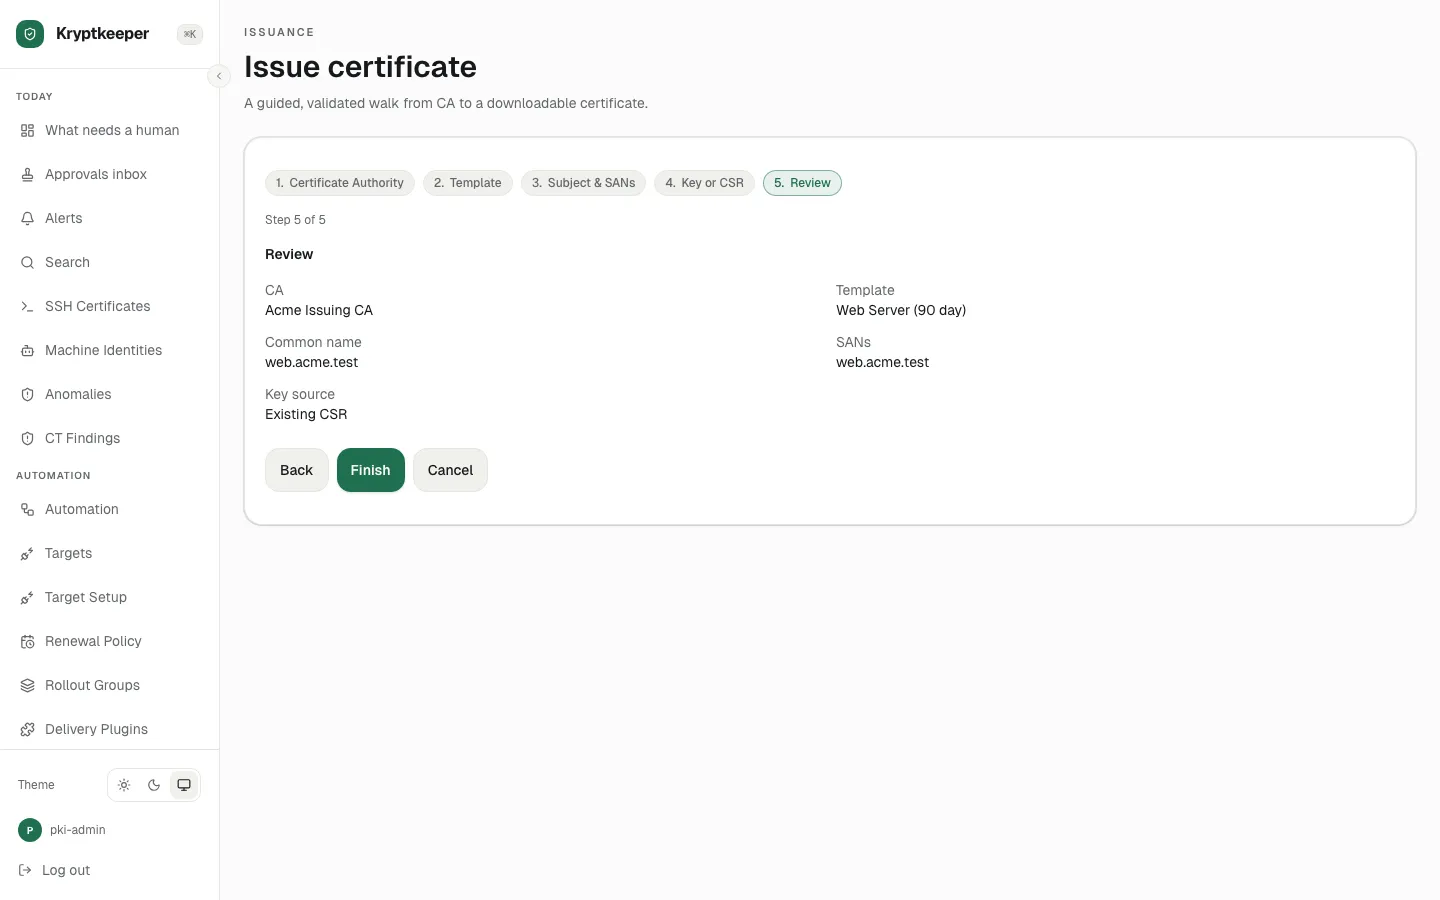
Click Finish
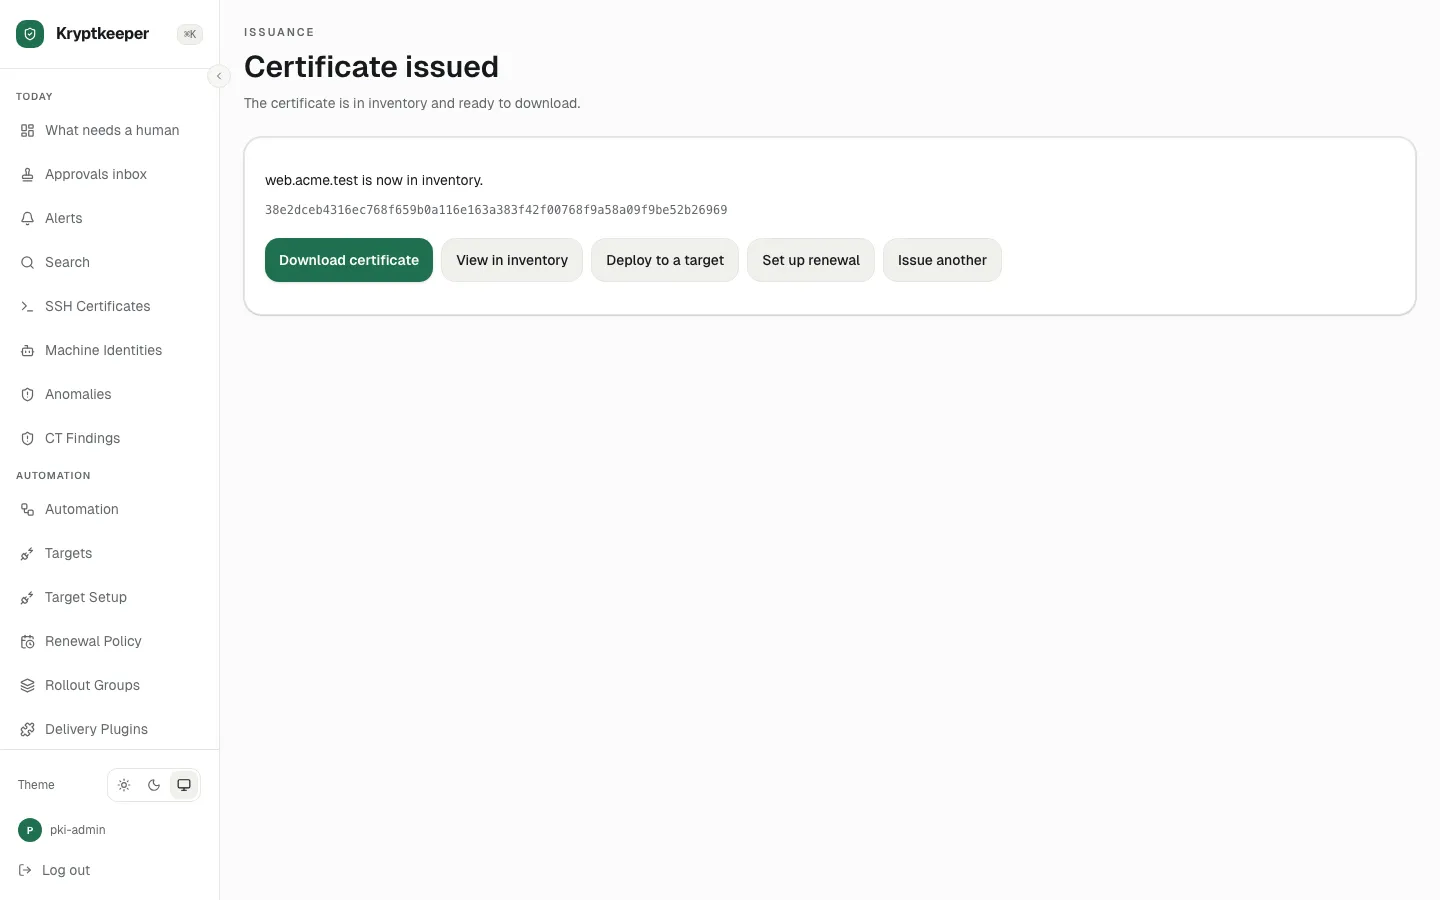
Open /certificates
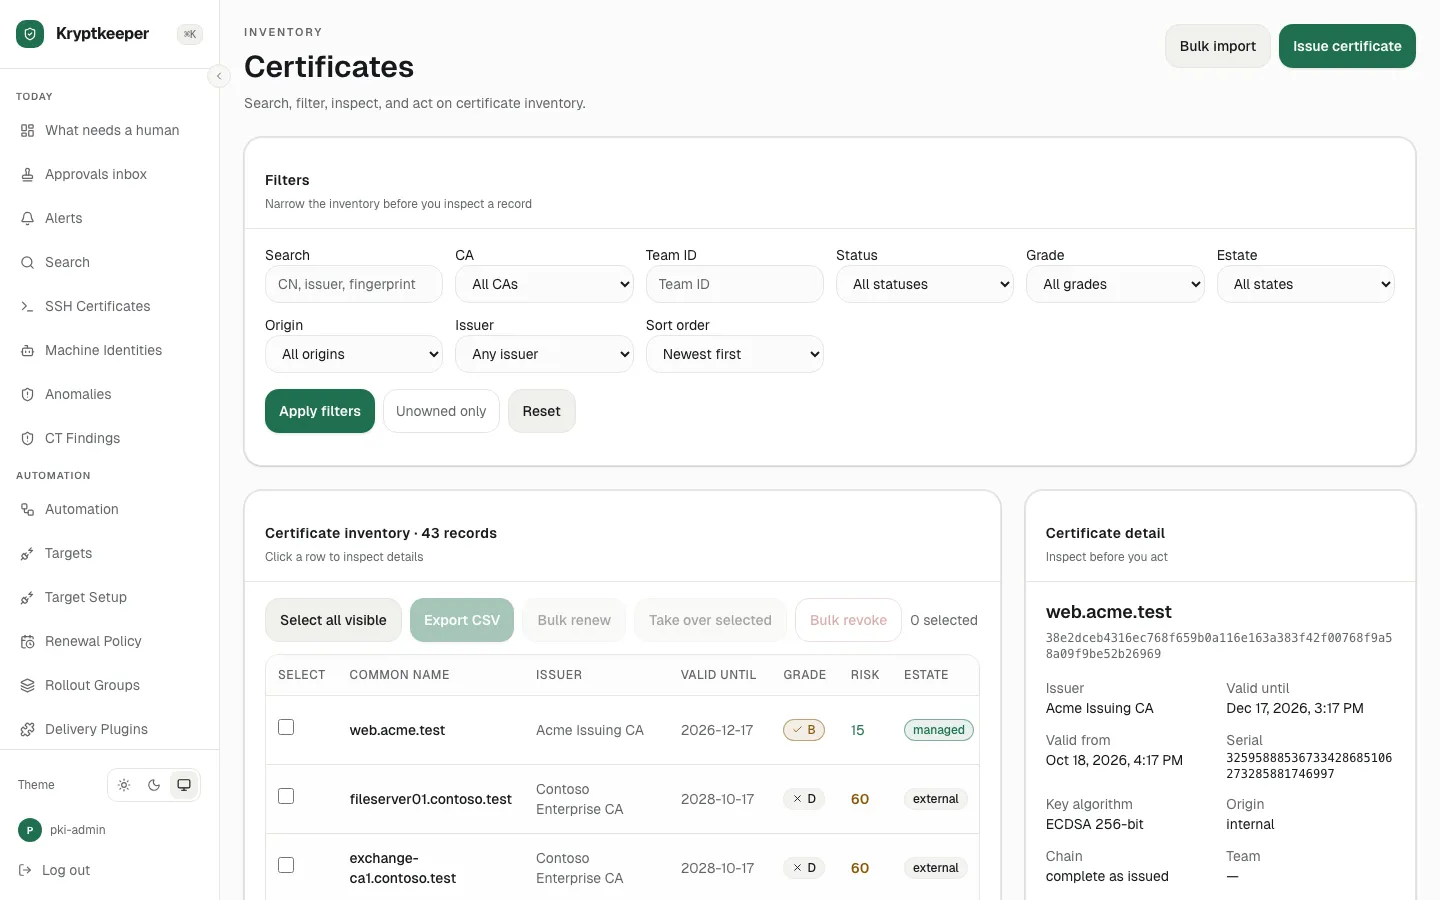
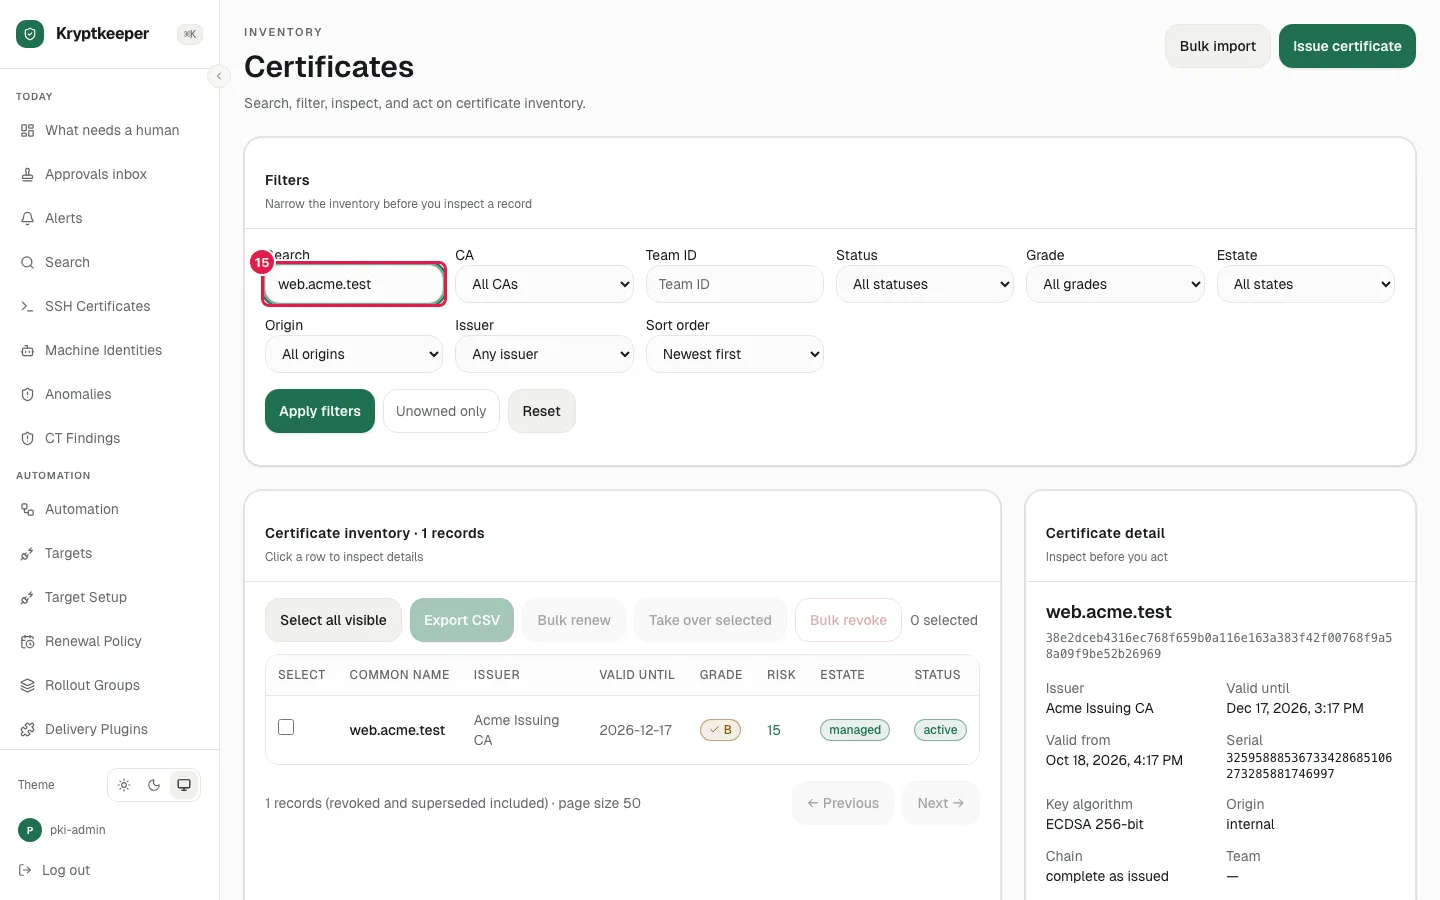
Fill Search certificates with "web.acme.test"