Renew certificates
Renew a single certificate or a whole selection at once.
As pki-admin
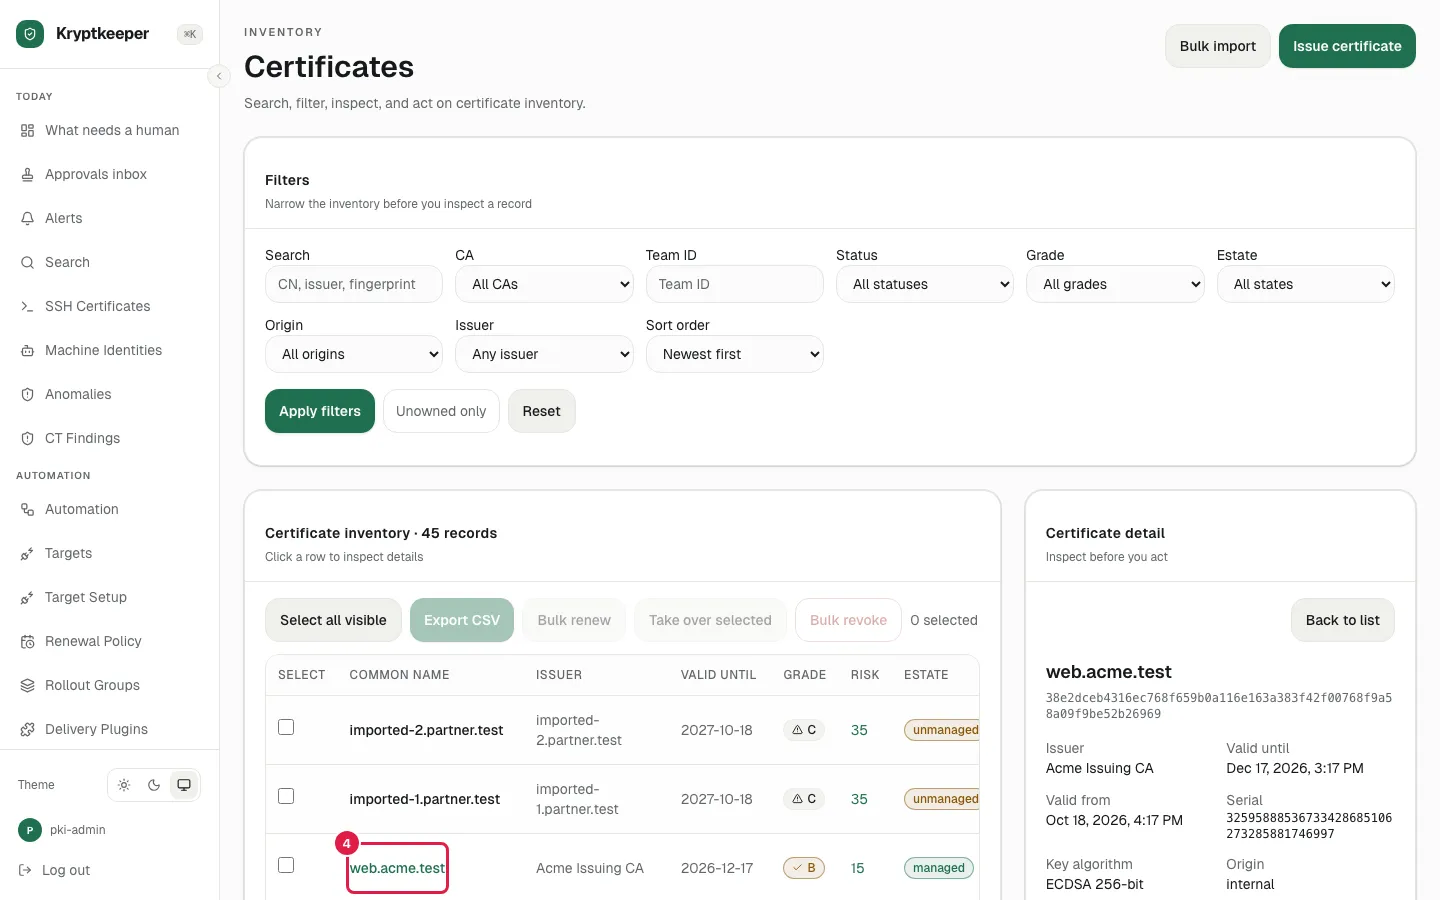
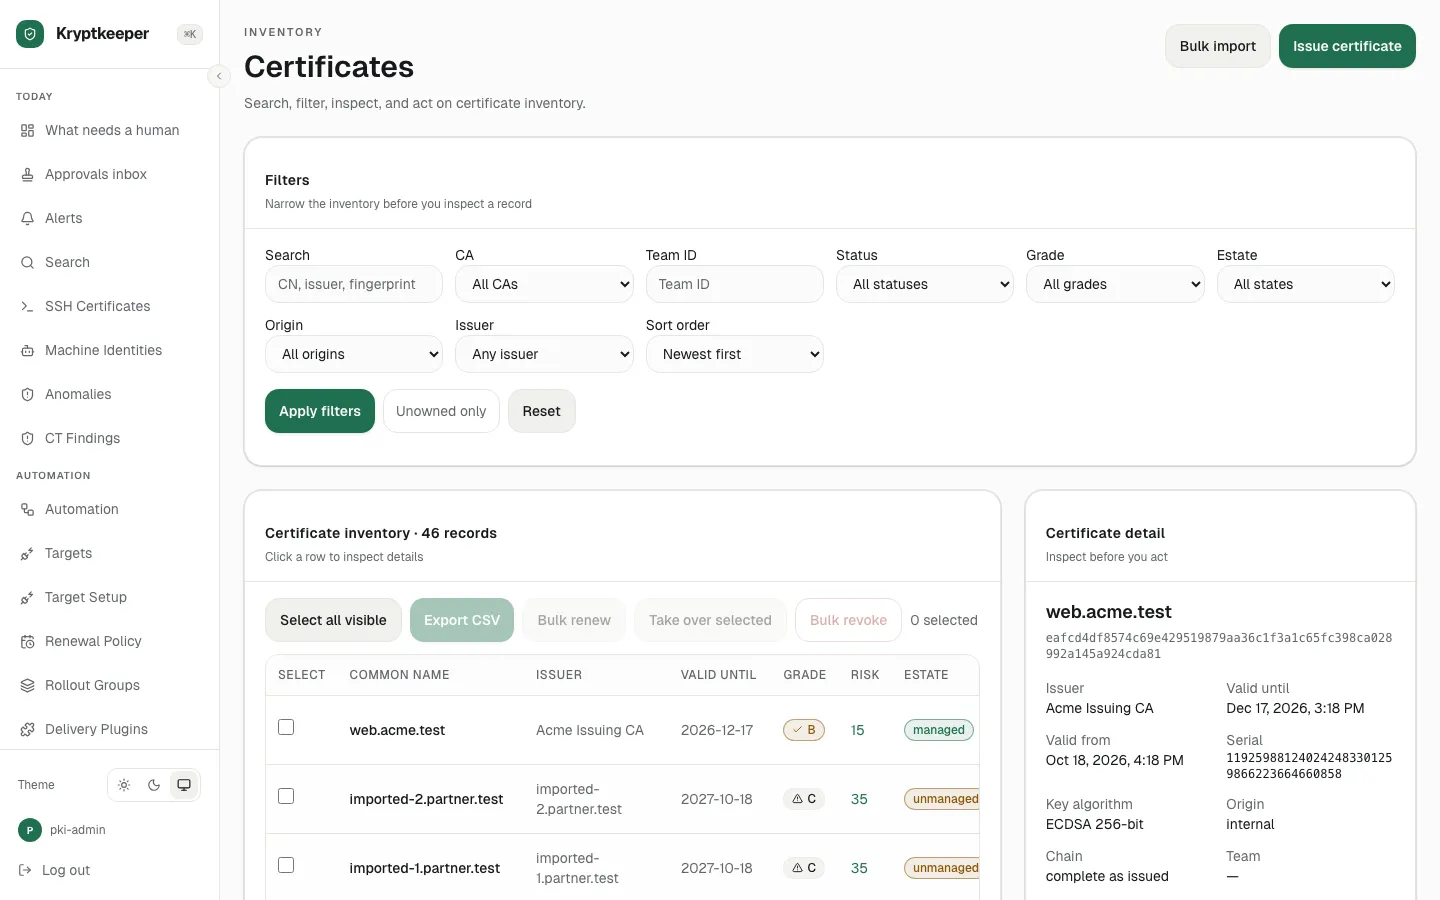
Open /certificates
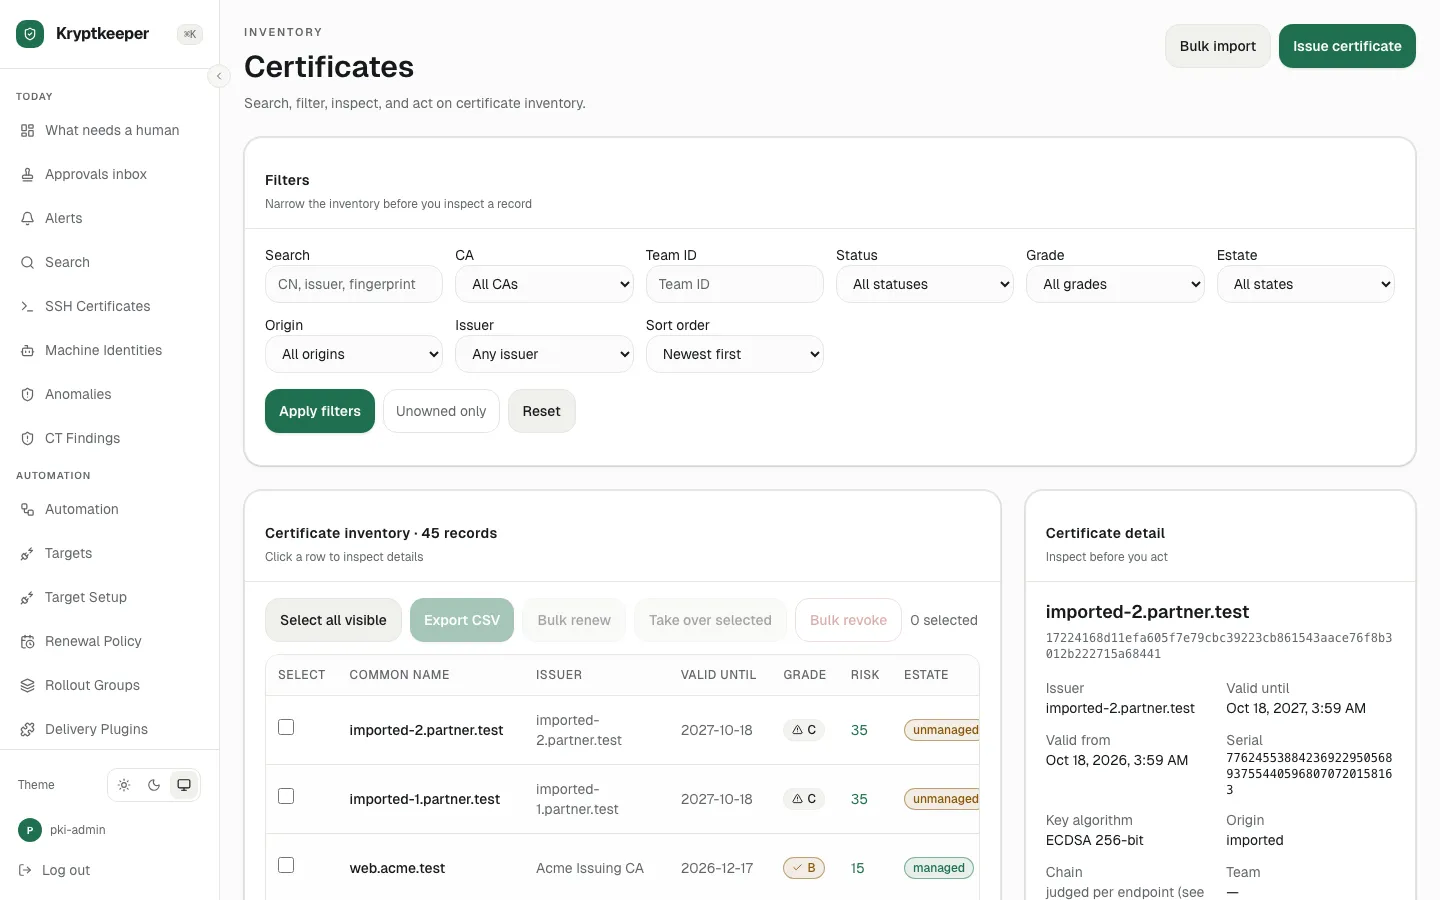
Select "Active" in Filter by certificate status
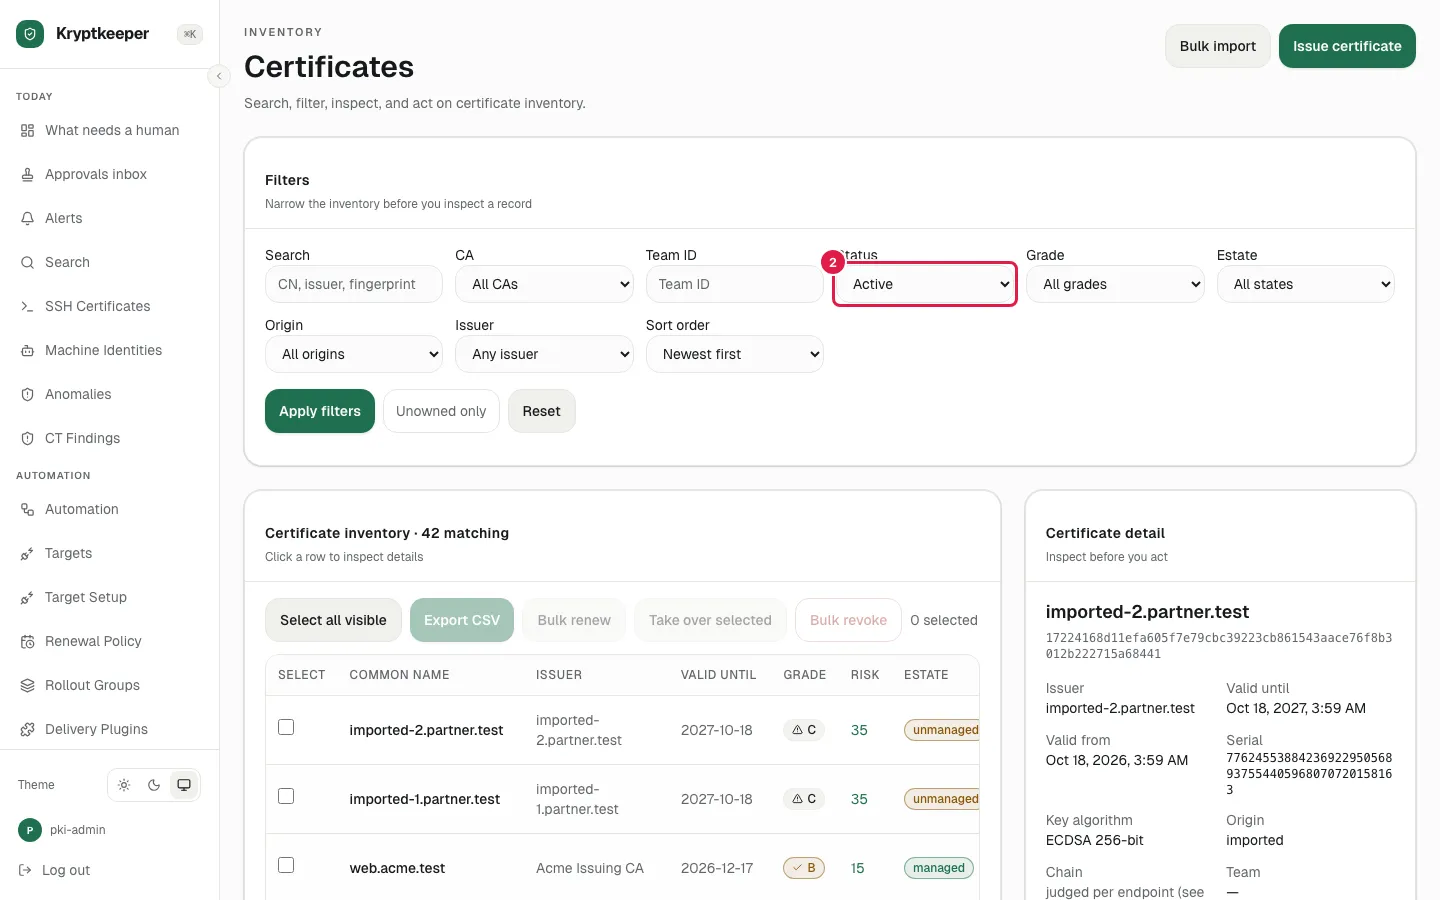
Click Apply filters
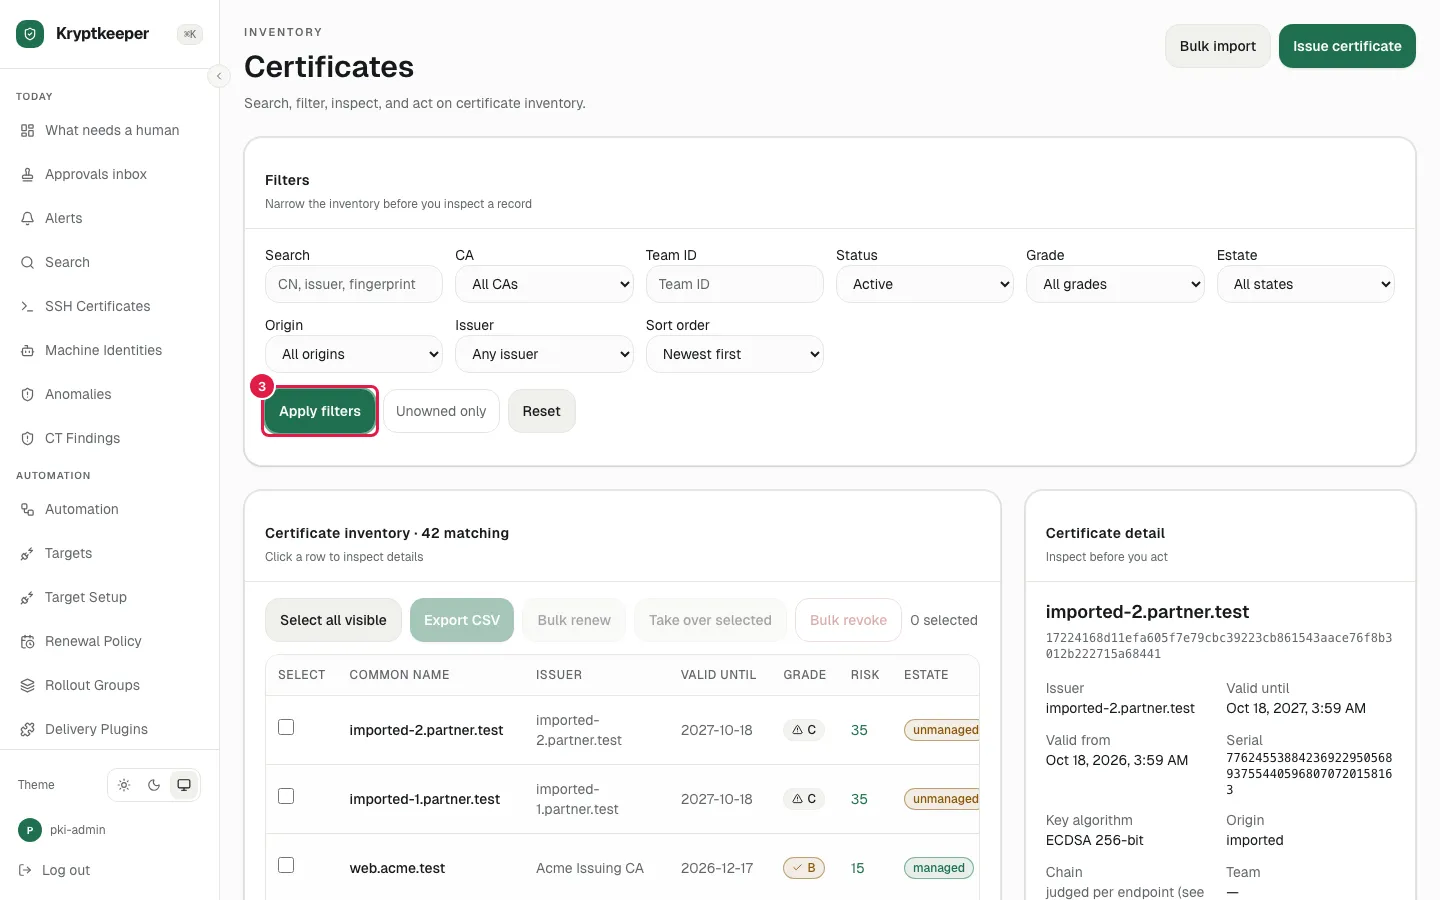
Click web.acme.test
Click Renew
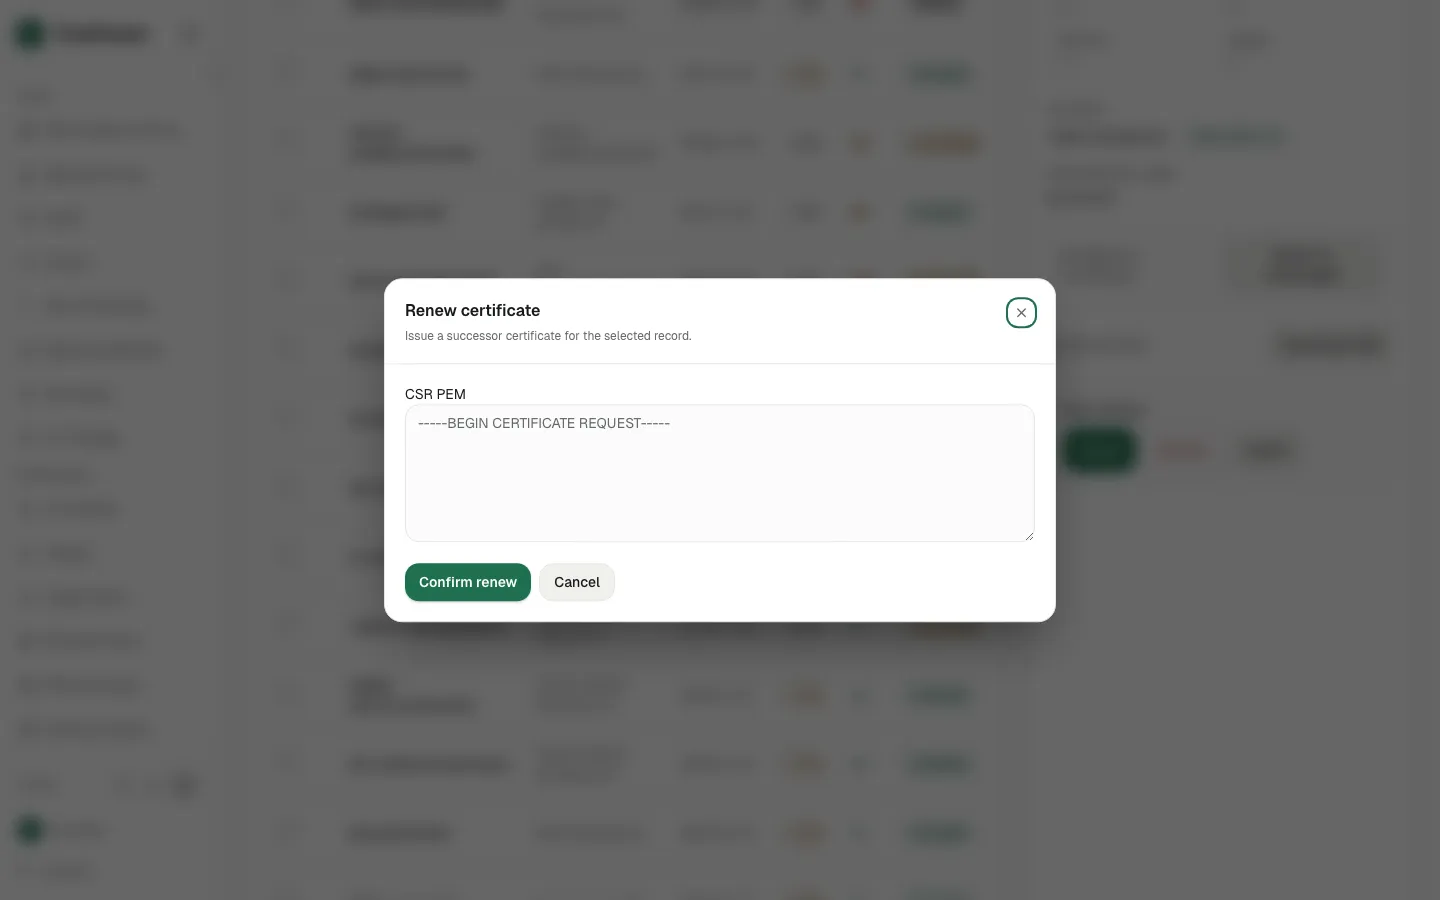
Fill CSR PEM with "-----BEGIN CERTIFICATE REQUEST----- MIH+MIGlAgEAMBgxFjAUBgNVBAMMDXdlYi5hY21lLnRlc3QwWTATBgcqhkjOPQIB BggqhkjOPQMBBwNCAATo+zcQuL20W/jHaObiwrvNmsbskfM8xUK0Qg8fywAASSJf 6YJex6uInJstfKnINeXqPA8W0dv9rHkRRG8J0ywooCswKQYJKoZIhvcNAQkOMRww GjAYBgNVHREEETAPgg13ZWIuYWNtZS50ZXN0MAoGCCqGSM49BAMCA0gAMEUCIGcN 3H/k8OYemJ/zHOMa4Q9t+d7sUIJINqcFuHBVm5eWAiEAuTrsJ5Qkdd4YPyxYLqVY 6HreYD8ykgk1RW6fT3DZj6g= -----END CERTIFICATE REQUEST-----"
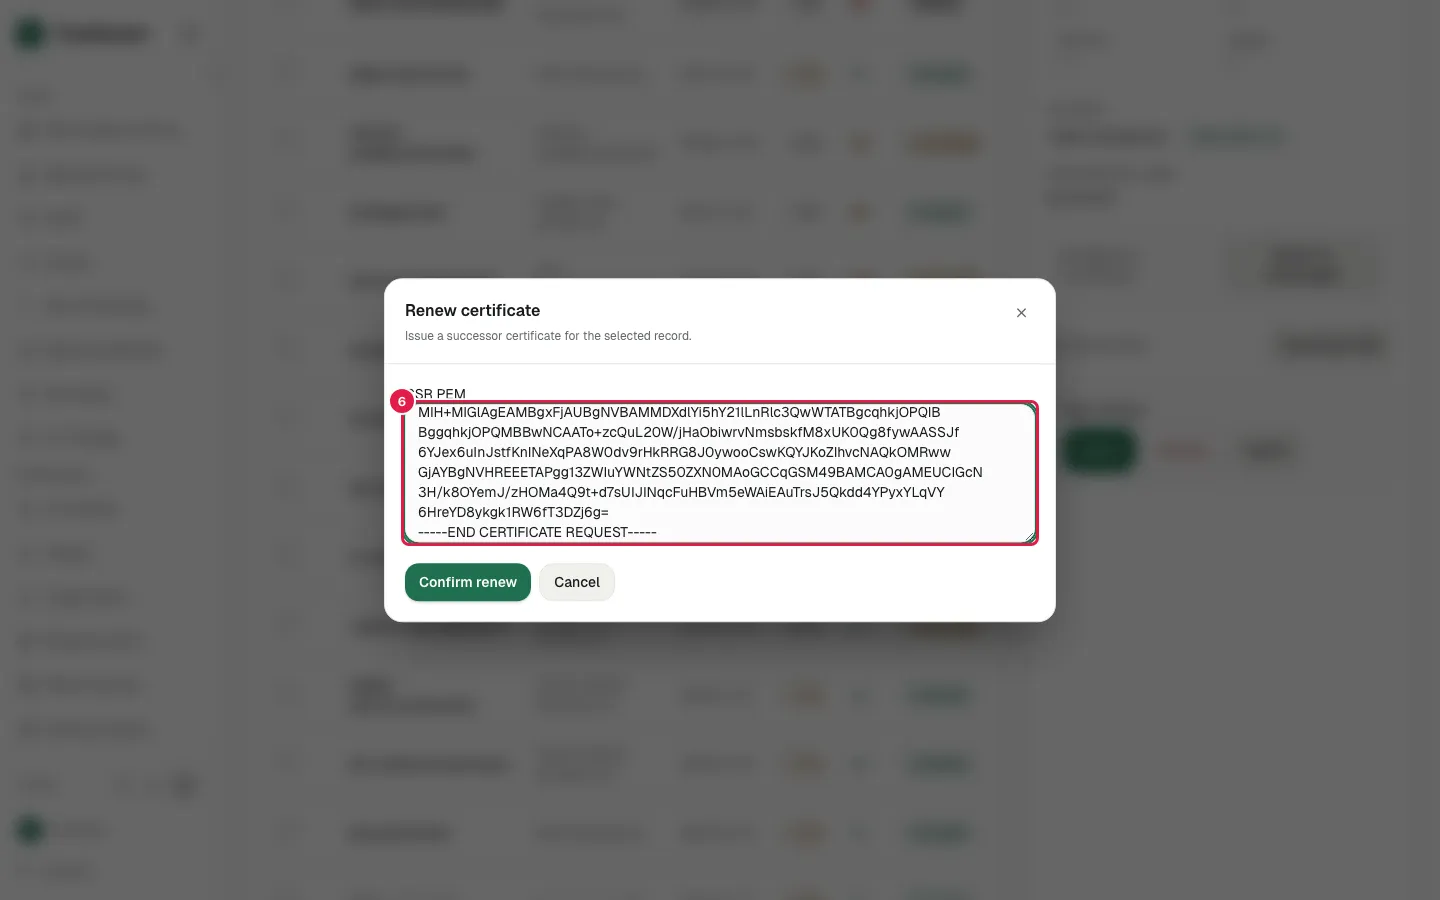
Click Confirm renew
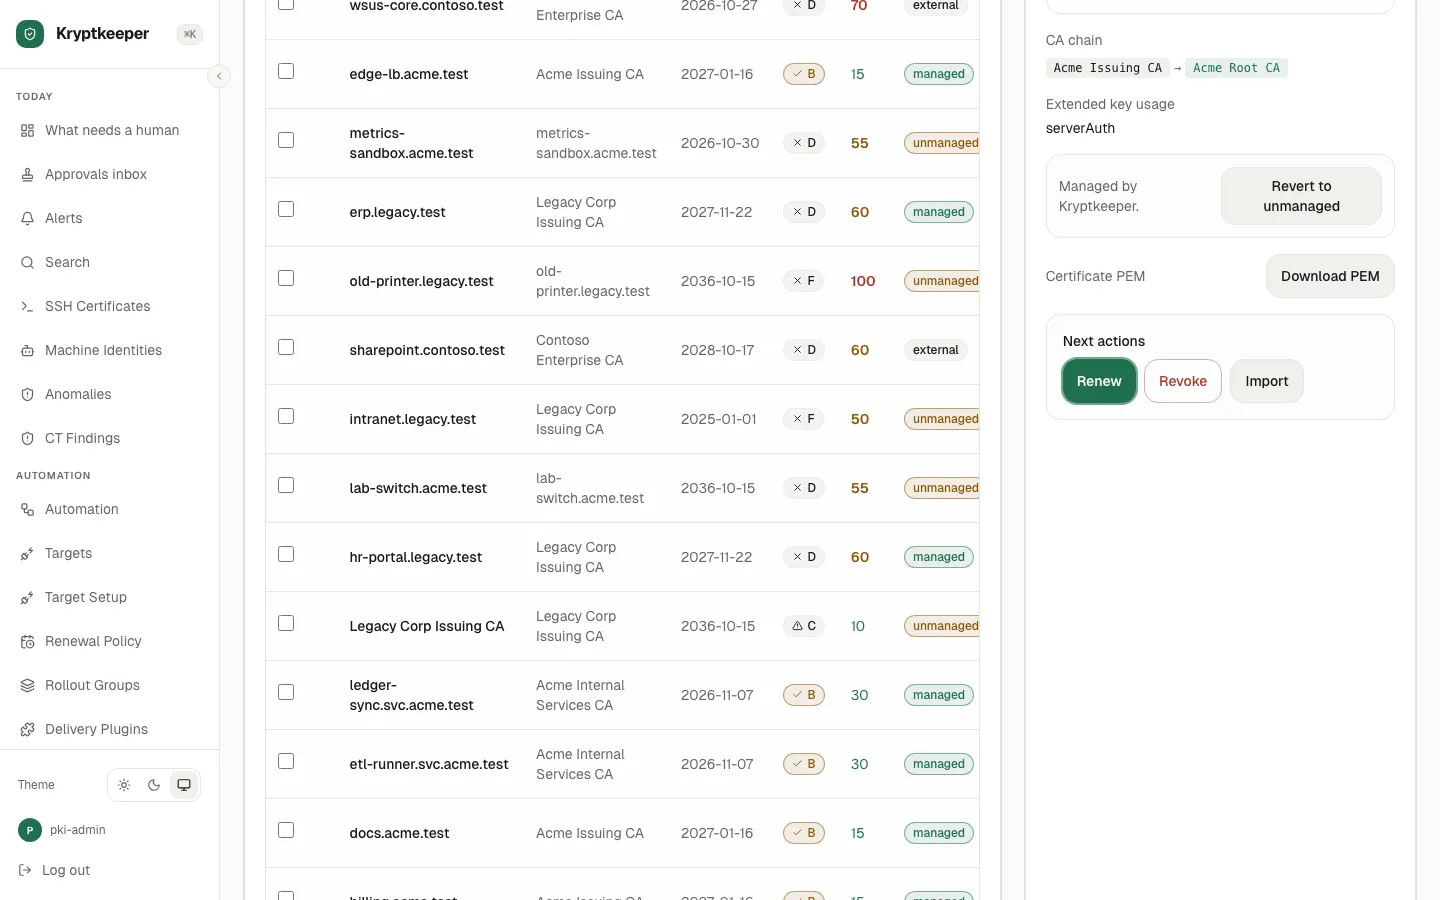
Open /certificates
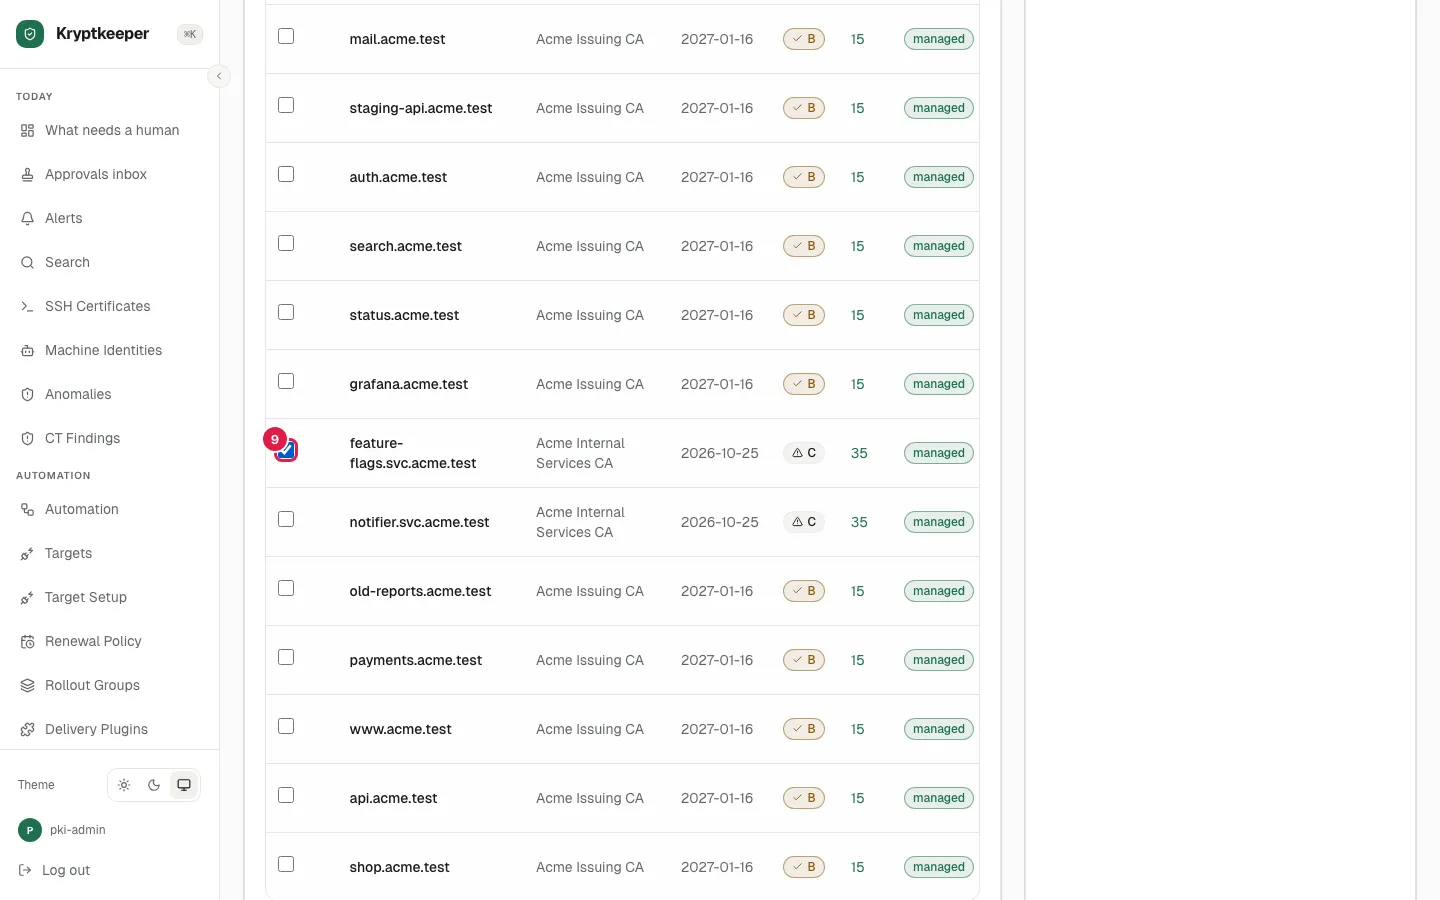
Tick Select feature-flags.svc.acme.test
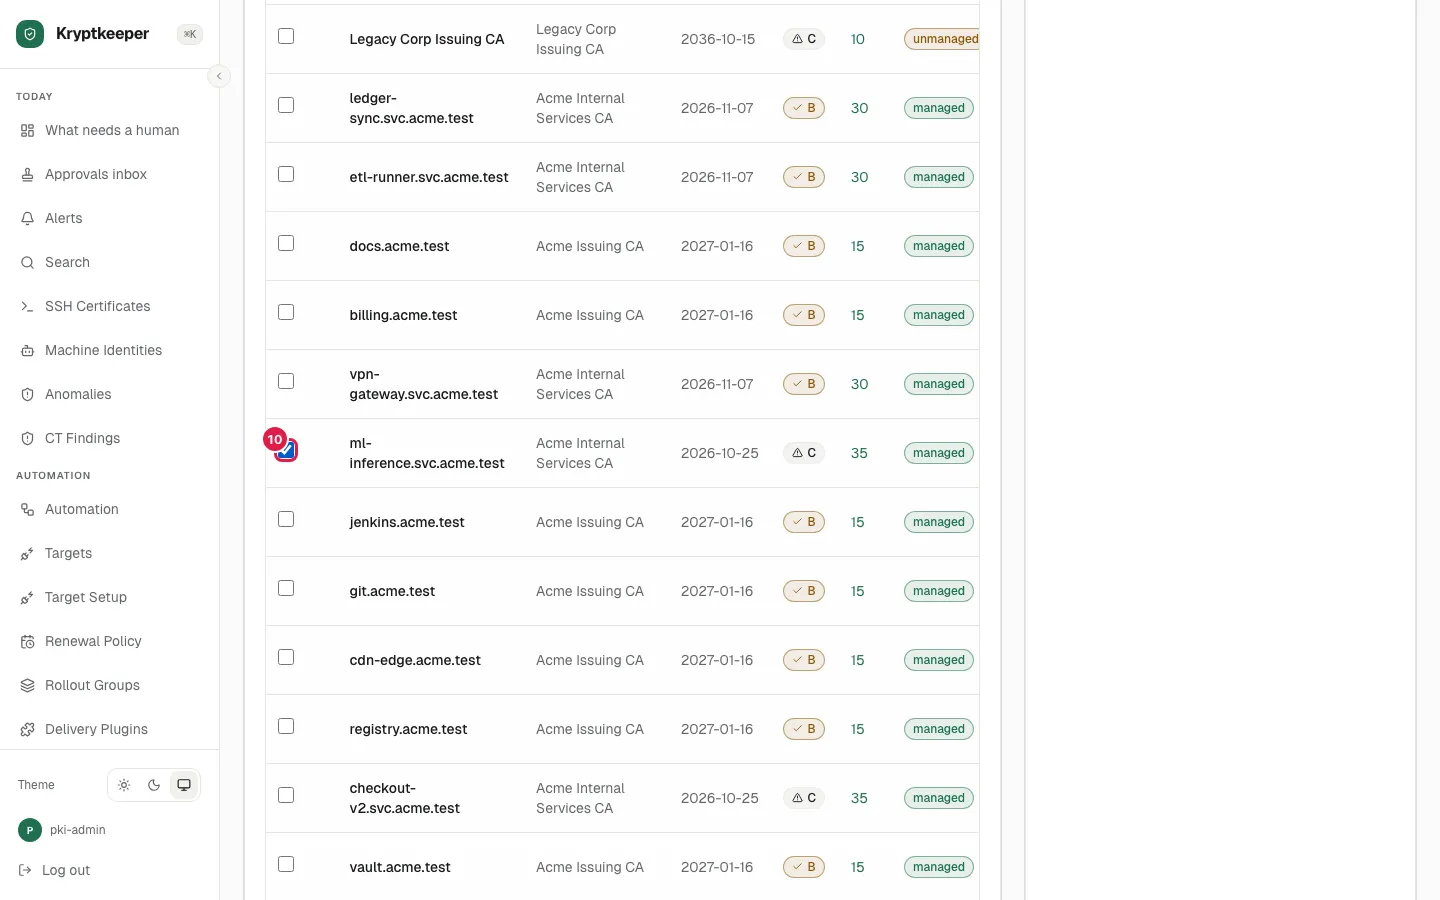
Tick Select ml-inference.svc.acme.test
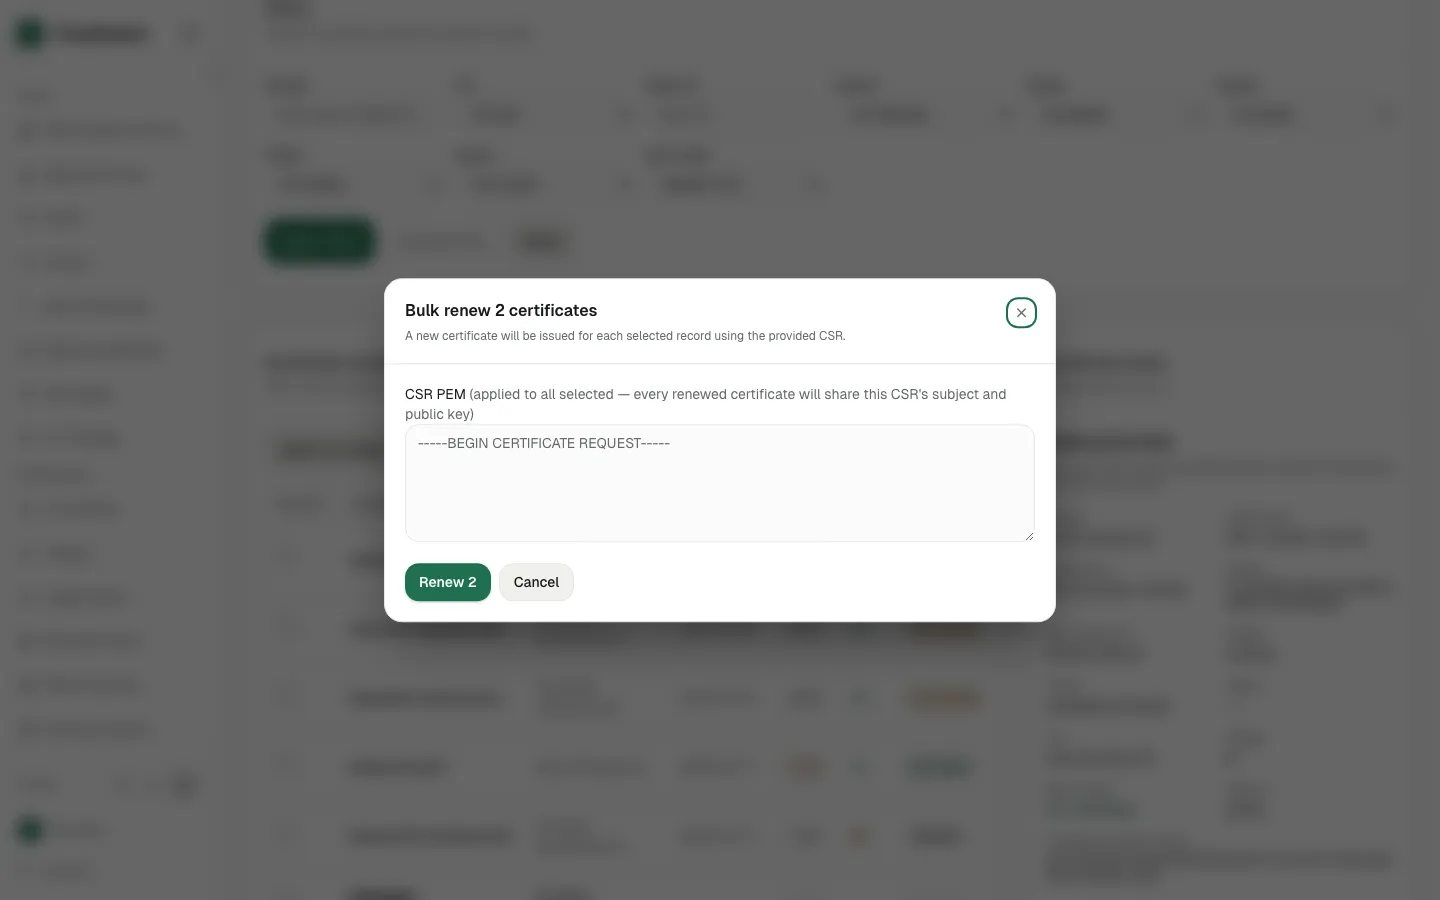
Click Bulk renew
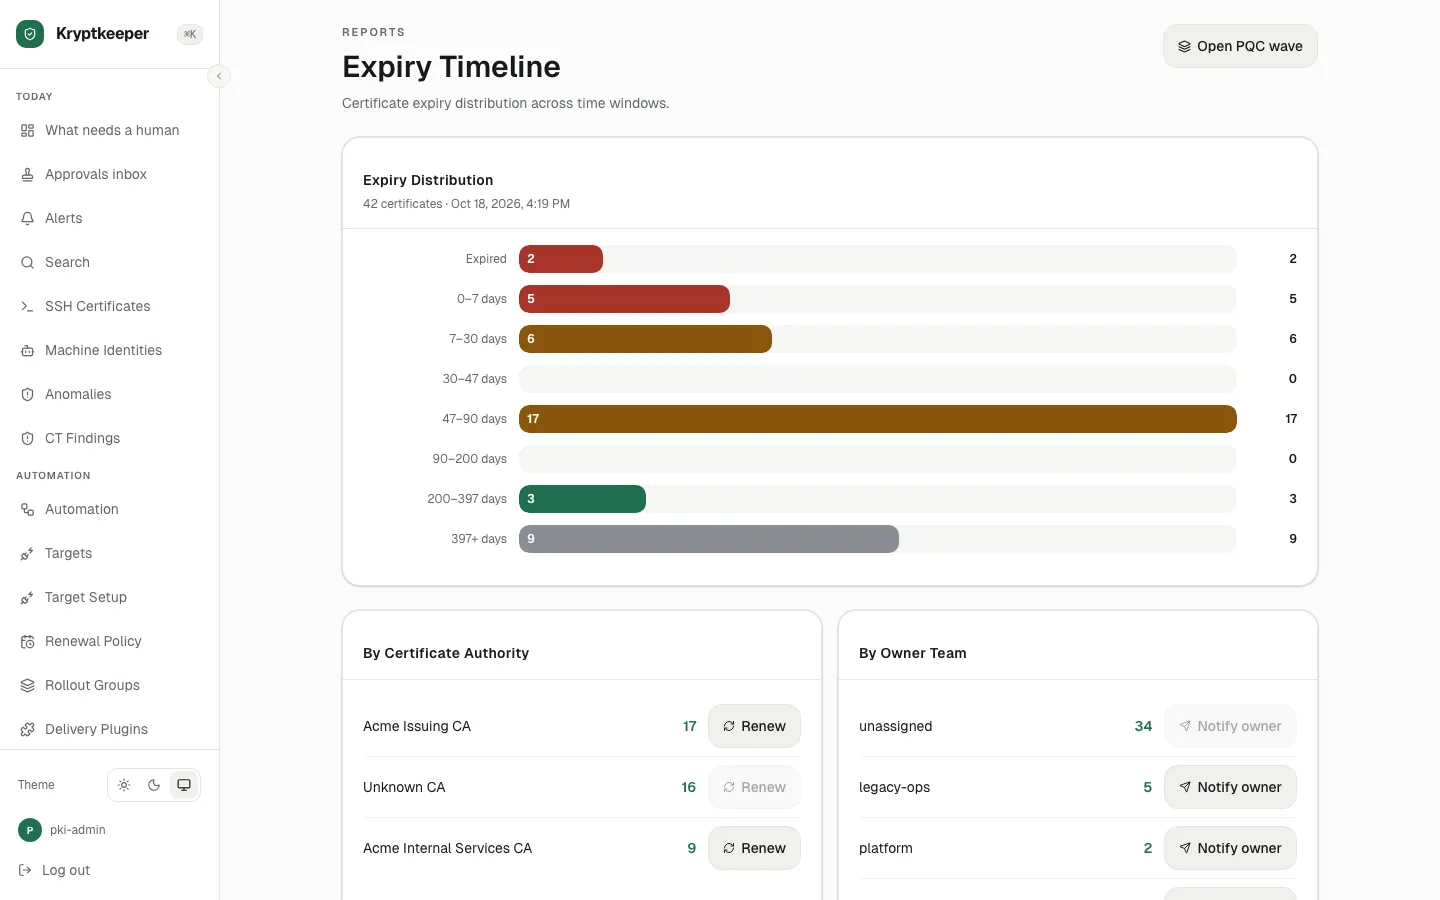
Open Expiry Timeline to confirm the distribution shifted